Pesan “paket tertahan”, “rekening akan diblokir”, atau “akun perlu diverifikasi” dapat terlihat meyakinkan. Bisa ada logo, tautan HTTPS, bahkan nama pengirim yang Anda kenal. Masalahnya, tampilan profesional bukan bukti bahwa pesan itu resmi. Phishing memanfaatkan keputusan terburu-buru untuk mencuri kata sandi, OTP, informasi pribadi, atau mendorong unduhan berbahaya.
Artikel ini tidak hanya memberi daftar ciri phishing. Anda akan belajar cara memeriksa klaim melalui jalur aman dan memilih respons berbeda sesuai apa yang sudah terjadi: baru membaca pesan, sudah membuka tautan, memasukkan sandi, atau memberikan data pembayaran.
Aturan utama: jika sebuah pesan meminta tindakan penting yang tidak Anda mulai sendiri, jangan memakai tautan di pesan itu sebagai alat verifikasi. Buka aplikasi resmi yang sudah terpasang atau ketik sendiri alamat situs layanan yang benar.
Phishing tidak selalu mempunyai ejaan buruk
Dulu pesan penipuan sering mudah dikenali dari bahasa kacau. Sekarang pesan dapat ditulis rapi, memakai gambar profesional, atau berasal dari akun teman yang sudah diambil alih. Google menjelaskan bahwa phishing dapat datang lewat email, pesan, iklan, dan situs yang menyerupai layanan tepercaya.
Karena itu, bukan cukup mencari satu tanda seperti salah ketik atau ikon gembok. Kita perlu bertanya: Apakah saya sedang melakukan proses yang disebut? Siapa yang mengirim? Mengapa informasi rahasia diminta? Apakah saya bisa mengeceknya lewat aplikasi resmi?
Enam situasi yang paling sering membuat orang tertipu
1. Ancaman batas waktu
Pesan berbunyi “akun ditutup dalam 15 menit” atau “paket dimusnahkan malam ini”. Penipu ingin Anda melewati proses pemeriksaan. Layanan resmi memang kadang memiliki tenggat, tetapi itu tidak membenarkan memasukkan sandi melalui tautan mendadak.
2. Permintaan kode OTP atau PIN
Kode verifikasi dikirim untuk proses yang Anda mulai sendiri. Jika seseorang menelepon dan meminta Anda membacakannya guna “membatalkan transaksi”, jangan berikan. Mengetahui nomor atau nama Anda tidak membuat penelepon itu berwenang.
3. Tautan mirip alamat perusahaan
Alamat situs bisa mengandung merek di bagian awal, tetapi domain sebenarnya berbeda. Sebagai contoh edukatif, bankcontoh.id.periksa-login.invalid bukan domain bankcontoh.id; domain contoh yang tampak di akhir adalah periksa-login.invalid. Akhiran .invalid memang digunakan di sini untuk simulasi dan bukan alamat layanan nyata.
4. Lampiran dan file aplikasi
Pesan mengaku mengirim undangan atau resi, tetapi meminta pemasangan APK dari sumber tak dikenal. Berkas aplikasi bisa meminta izin yang tidak relevan. Jangan memasang perangkat lunak hanya karena pesan datang dari nama kontak yang sudah tersimpan.
5. Akun kenalan meminta transfer
Foto profil dan nama dapat terlihat benar meskipun akun telah disalahgunakan. Jika teman meminta uang mendadak dan menolak telepon, konfirmasi lewat nomor yang telah Anda kenal atau bertemu langsung bila memungkinkan.
6. Iklan atau hasil pencarian yang menyerupai bantuan resmi
Pelaku dapat mengarahkan korban ke halaman yang tampak seperti pusat dukungan. Jangan menggunakan nomor telepon yang tertera di halaman mencurigakan untuk memverifikasi halaman tersebut. Temukan kontak layanan dari aplikasi resmi atau alamat yang sudah Anda ketahui.
Cara memeriksa link tanpa membukanya
Jika kata sandi telanjur diserahkan kepada penipu, amankan akun lalu pelajari cara menyiapkan Verifikasi 2 Langkah yang lebih aman.
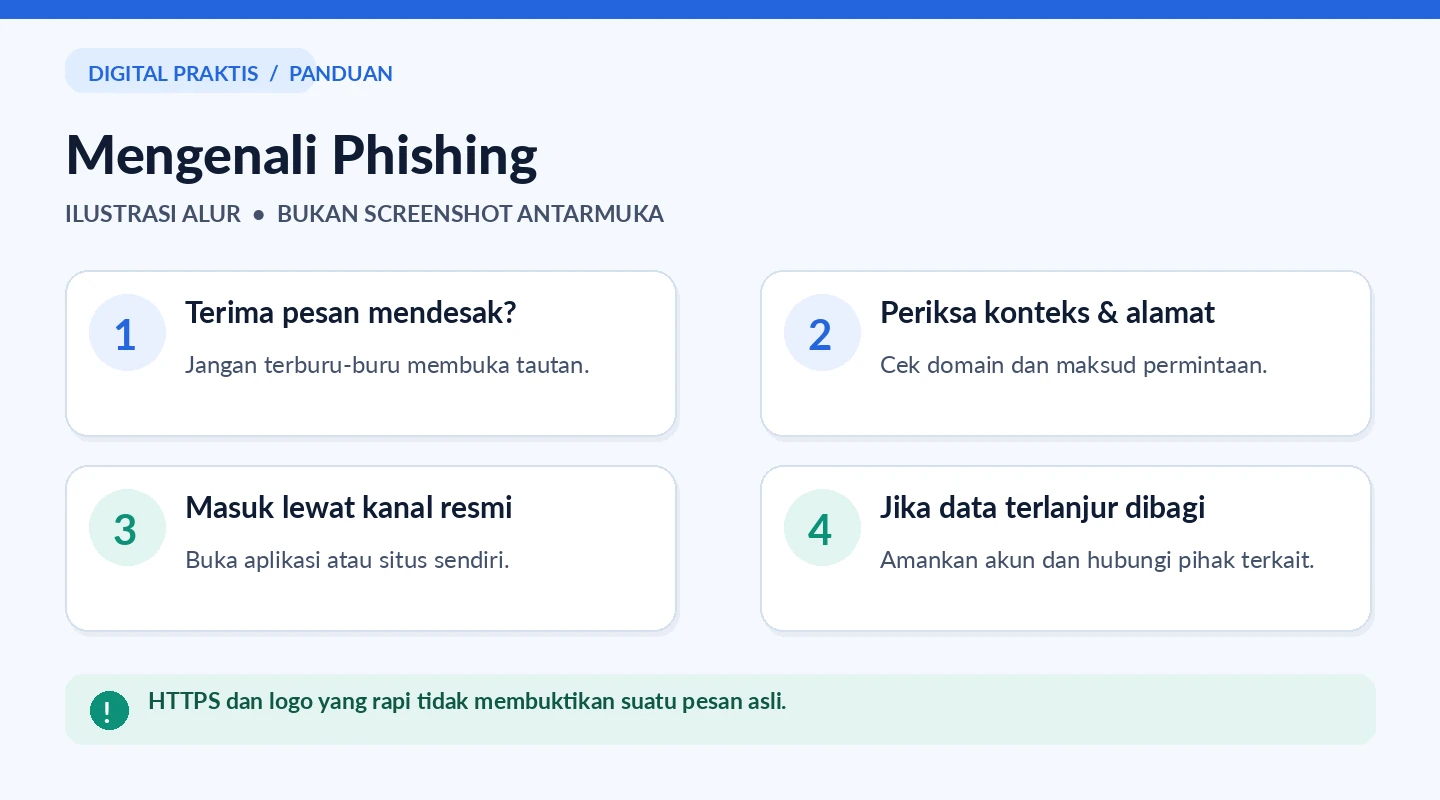
Di sebagian aplikasi, tekan lama tautan atau lihat pratinjau alamat tanpa menavigasi ke situs. Namun, fitur ini berbeda menurut perangkat dan pratinjau belum tentu menunjukkan semua pengalihan. Jangan membuka tautan berbahaya hanya karena ingin memeriksa bentuknya.
Perhatikan bagian domain sebelum garis miring pertama setelah nama host. Protokol HTTPS menunjukkan hubungan terenkripsi tetapi tidak menjamin pemilik situs tepercaya. Penipu juga dapat membuat situs HTTPS. Tautan pendek bisa menyembunyikan tujuan akhir; bila ragu, tinggalkan tautan tersebut dan buka layanan melalui aplikasi yang sudah Anda punya.
Lima contoh keputusan aman
| Pesan yang diterima | Yang perlu dicek | Cara yang lebih aman |
|---|---|---|
| “Paket gagal dikirim, bayar ongkir ulang” | Nomor resi dan status pesanan | Buka aplikasi marketplace atau kurir. |
| “Rekening Anda diblokir, klik verifikasi” | Ada atau tidak peringatan resmi | Buka aplikasi bank langsung. |
| “Kode OTP untuk pembatalan transaksi” | Apakah Anda memulai proses login | Jangan berikan kode kepada orang lain. |
| “Teman minta pinjaman segera” | Identitas pengirim sesungguhnya | Telepon nomor yang sudah Anda simpan. |
| “Unduh APK undangan” | Asal dan izin aplikasi | Jangan memasang file tak dikenal. |
Contoh pada tabel adalah simulasi untuk edukasi, bukan salinan pesan korban tertentu.
Bagaimana jika baru mengeklik tautan?
Mengeklik tautan tidak otomatis berarti semua akun telah dicuri. Tindakan berikutnya menentukan risiko. Jika Anda hanya membuka halaman tanpa mengetik data, mengunduh, atau memberi izin, tutup halaman, periksa unduhan baru, dan pastikan browser serta sistem diperbarui. Jangan memasang file yang muncul tanpa Anda minta.
Bila browser menampilkan peringatan situs berbahaya, jangan meneruskan hanya demi penasaran. Periksa layanan melalui kanal resmi. Jika ponsel menunjukkan perilaku aneh, periksa aplikasi terinstal dan bantuan keamanan bawaan sesuai perangkat.
Jika sudah memasukkan sandi di situs palsu
- Beralih ke aplikasi resmi atau ketik sendiri alamat layanan terkait.
- Ubah sandi dari perangkat yang tepercaya. Buat sandi baru yang unik, bukan variasi kecil dari sandi lama.
- Jika sandi itu dipakai di akun lain, ganti juga pada akun tersebut.
- Periksa daftar perangkat yang login, metode pemulihan, dan aplikasi yang terhubung.
- Aktifkan verifikasi dua langkah atau passkey bila tersedia.
- Periksa apakah ada email terkirim atau perubahan pengaturan yang tidak Anda lakukan.
Jika kehilangan akses, gunakan halaman pemulihan penyedia layanan, bukan “jasa pemulihan” dari kolom komentar.
Jika sudah memberikan OTP atau menyetujui login asing
Tindakannya lebih mendesak. Jangan menyetujui permintaan tambahan atau membagikan kode lain. Dari perangkat dan situs resmi, tinjau aktivitas keamanan lalu ubah metode login bila Anda masih memiliki akses. Periksa email, nomor pemulihan, sesi aktif, dan izin aplikasi. Jika akun tidak dapat dibuka, mulai pemulihan resmi sesegera mungkin.
Jangan menganggap satu perubahan sandi selalu memutus semua sesi. Tinjau daftar perangkat dan keluarkan sesi yang tidak Anda kenali. Beri tahu kontak Anda jika akun dipakai mengirim pesan palsu atas nama Anda.
Jika sudah memberikan data pembayaran atau mentransfer uang
Hubungi bank atau penyedia pembayaran melalui nomor pada kartu atau aplikasi resmi, bukan nomor dalam pesan penipuan. Minta petunjuk pengamanan rekening atau kartu, laporkan transaksi tak dikenal, dan simpan bukti yang relevan. Prosedur pemblokiran dan pengembalian dana berbeda antarpenyedia, jadi jangan menjanjikan transaksi pasti kembali.
Jika data identitas pribadi ikut terbagi, tanyakan kepada penyedia layanan tentang langkah proteksi lebih lanjut. Simpan tangkapan layar tanpa menyebarkan nomor rekening, identitas, atau data sensitif kepada publik.
Mencegah pesan serupa pada keluarga dan rekan kerja
Ajarkan prinsip sederhana: berhenti, verifikasi, lalu bertindak. Pada orang tua atau anak yang baru menggunakan layanan digital, latihan dengan contoh fiktif sering lebih berguna daripada daftar istilah teknis. Buat kesepakatan keluarga, misalnya permintaan transfer mendadak harus dikonfirmasi lewat panggilan langsung.
Untuk grup kerja, gunakan kanal internal yang disepakati ketika menerima permintaan data sensitif. Jangan menyuruh rekan kerja mengirim OTP atau kata sandi lewat grup, meskipun pesannya mengaku berasal dari atasan.
Checklist sebelum menekan tautan
- Saya mengetahui layanan dan proses yang dimaksud pesan.
- Saya tidak diminta memberi OTP, PIN, atau kata sandi kepada orang lain.
- Saya dapat mengecek klaim melalui aplikasi atau situs resmi yang saya buka sendiri.
- Saya tidak diminta memasang aplikasi dari sumber acak.
- Saya tidak mengandalkan logo, nama kontak, atau HTTPS sebagai satu-satunya bukti.
- Jika ragu, saya menunda tindakan dan menghubungi layanan resmi.
Contoh percakapan: bagaimana menolak tekanan tanpa mempermalukan pengirim
Contoh berikut adalah simulasi yang dirancang untuk membantu pengambilan keputusan, bukan tangkapan layar kasus nyata.
Pesan: “Paket Anda gagal dikirim. Konfirmasi alamat sekarang lewat tautan ini agar tidak dikembalikan.”
Respons aman: Jangan membalas tautan tersebut. Buka aplikasi kurir atau toko tempat berbelanja melalui ikon yang sudah ada di ponsel. Periksa nomor pesanan dan status pengiriman di sana. Jika tidak ada masalah, abaikan dan laporkan pesan mencurigakan.
Contoh kedua: teman mengirim pesan “Tolong transfer dulu, nanti kuganti.” Anda boleh menjawab, “Aku konfirmasi lewat telepon dulu, ya.” Hubungi melalui nomor yang sudah dikenal atau cara lain yang independen. Akun seseorang dapat diambil alih, sehingga nama dan foto profil tidak cukup sebagai bukti.
Bedakan tiga risiko setelah membuka pesan mencurigakan
| Apa yang terjadi? | Langkah pertama yang masuk akal | Kesalahan yang perlu dihindari |
|---|---|---|
| Hanya membaca pesan | Jangan ikuti instruksi, verifikasi melalui aplikasi resmi, lalu laporkan/blokir. | Meneruskan tautan aktif ke grup keluarga. |
| Membuka tautan tetapi belum mengisi data | Tutup halaman, jangan unduh apa pun, tinjau apakah ada file atau izin yang diberikan. | Menganggap setiap klik pasti berarti akun diretas, atau sebaliknya menganggap semua tautan aman. |
| Memasukkan kata sandi atau kode | Gunakan perangkat tepercaya untuk mengganti sandi, cek sesi aktif dan metode pemulihan, serta amankan layanan terkait. | Memasukkan kode baru ke situs yang sama atau membagikannya kepada “petugas”. |
Bagaimana jika pesan tampak berasal dari sekolah atau kantor?
Pesan yang membawa nama atasan, sekolah anak, atau bagian keuangan sering terasa lebih mendesak karena ada hubungan kepercayaan. Gunakan prosedur yang sama: cek alamat pengirim, lalu verifikasi lewat nomor atau aplikasi yang sudah dikenal. Untuk permintaan transfer, perubahan rekening, atau pengiriman data siswa, minta konfirmasi lewat saluran kedua. Di lingkungan kerja, laporkan pesan mencurigakan ke pengelola TI tanpa menyebarkan lampiran berbahaya.
Checklist keluarga yang bisa dipraktikkan tanpa istilah teknis
- Jangan percaya pesan hanya karena memakai logo dan foto profil resmi.
- Jangan berikan kode yang datang lewat SMS, email, atau aplikasi autentikator kepada siapa pun.
- Jika pesan membuat panik, berhenti sejenak dan periksa langsung di aplikasi resmi.
- Jika diminta transfer oleh kenalan, telepon orang tersebut melalui nomor yang sudah tersimpan.
- Jika sudah telanjur memberikan data, jangan menyembunyikannya; segera amankan akun dan hubungi penyedia layanan terkait.
Tujuan checklist ini bukan membuat semua orang curiga pada setiap pesan, melainkan memberi satu kebiasaan sederhana: pisahkan pesan yang meminta tindakan dari saluran yang Anda gunakan untuk memverifikasinya.
Batas pembahasan artikel ini
Fokus artikel ini adalah mengenali manipulasi melalui email, SMS, dan WhatsApp, serta menentukan tindakan setelah menerima pesan. Pemeriksaan teknis alamat web yang sangat rinci sebaiknya dibahas di artikel khusus tentang tautan penipuan agar tidak mengulang isi yang sama. Jika ada pembahasan terkait di Digital Praktis, tautkan setelah URL artikel tersebut benar-benar tersedia untuk publik.
FAQ
Apakah situs HTTPS pasti aman?
Tidak. HTTPS melindungi koneksi dari penyadapan tertentu, tetapi tidak memastikan situs itu milik layanan yang diklaim.
Apakah phishing hanya lewat email?
Tidak. SMS, aplikasi pesan, iklan, QR, telepon, dan situs web palsu juga dapat digunakan untuk menipu korban.
Bolehkah meneruskan tautan ke teman agar diperiksa?
Sebaiknya jangan menyebarkan tautan mencurigakan. Kirim penjelasan atau tangkapan layar yang disamarkan jika ingin bertanya, tanpa membuat orang lain berisiko menekannya.
Apakah semua pesan mendesak merupakan penipuan?
Tidak selalu, tetapi desakan waktu merupakan alasan untuk memeriksa melalui jalur independen sebelum bertindak.
Baca juga: Akun diretas · Akses aplikasi · Pilar keamanan digital.
Penutup
Phishing bekerja dengan memancing tindakan cepat. Kebiasaan paling kuat bukan menghafal seluruh bentuk pesan palsu, melainkan menggunakan jalur verifikasi yang Anda kendalikan sendiri. Jika telanjur berinteraksi, pilih langkah berdasarkan informasi apa yang sudah diberikan dan segera amankan akun atau dana melalui kanal resmi.
Sumber resmi
- Bantuan Gmail — Menghindari dan melaporkan email phishing.
- Bantuan Google — Menghindari dan melaporkan scam.
- FTC — Cara memulihkan email atau akun media sosial yang diretas.
Catatan editorial: Seluruh contoh pesan adalah simulasi edukatif. Ilustrasi dibuat khusus untuk Digital Praktis menggunakan bantuan AI; tidak menggambarkan kasus atau logo perusahaan tertentu.